PHP2Shell : une faille critique de PHP déjà exploitée contre une administration européenne
Deux failles critiques au cœur de PHP, surnommées PHP2Shell, sont déjà exploitées. Une administration européenne a été compromise en moins de deux heures, et une campagne
attribuée à la Corée du Nord balaie le monde à la recherche de serveurs vulnérables. PHP fait tourner une grande partie des sites web, y compris en RDC : chaque organisation qui
en héberge un doit vérifier sa version dès maintenant.
Ce qu'il faut retenir
Les failles : CVE-2026-109618 et CVE-2026-109619, notées 9,2 sur 10 (CVSS v4.0). Elles
permettent à un attaquant sans compte d'exécuter du code sur un serveur web.
Qui est touché : presque toutes les versions de PHP depuis la 5.4, quel que soit le site
qui tourne dessus.
La seule vraie protection : mettre à jour PHP vers 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, puis
redémarrer les services.
La menace est réelle : des tentatives d'exploitation massives sont observées depuis le
21 octobre, et au moins une intrusion réussie a été documentée.
PHP2Shell, de quoi parle-t-on ?
PHP est le langage qui fait fonctionner une large part du web : sites WordPress, boutiques en ligne, portails d'administration, outils internes. PHP2Shell désigne deux failles situées
dans le moteur PHP lui-même, et non dans un site en particulier. Un site parfaitement écrit reste donc exposé tant que la version de PHP installée sur son serveur n'est pas corrigée.
Les failles ont été découvertes par Wiz Research, Calif et l'équipe Codex Security d'OpenAI. Leurs détails ont fuité avant la date prévue, ce qui a poussé PHP à publier ses
correctifs en urgence le 21 octobre 2026. Selon l'avis de sécurité de PHP, les serveurs utilisant Apache avec le module mod_php sont les plus exposés. Une faille permet aussi
de lire la mémoire du serveur, où peuvent traîner des mots de passe, des jetons de connexion ou des clés d'accès.
Une administration européenne compromise en deux heures
L'unité de recherche Unit 42 de Palo Alto Networks a documenté une attaque contre une entité gouvernementale en Europe.
Moins de deux heures après la première intrusion, les attaquants avaient récupéré les empreintes des mots de passe et les secrets servant à l'authentification à plusieurs facteurs.
Ils ont ensuite cherché à prendre le contrôle de l'annuaire Active Directory, le cœur de la gestion des comptes de l'organisation.
Détail marquant : la façon dont les commandes étaient structurées laisse penser qu'un agent d'intelligence artificielle menait une partie de l'opération.
Les résultats étaient formatés pour être lus par une machine plutôt que par un humain.
Une campagne attribuée à la Corée du Nord
La société de renseignement CYFIRMA a repéré une campagne qui sonde des serveurs PHP dans le monde entier depuis 21 machines compromises. Elle l'attribue, avec un degré
de confiance modéré, à des opérateurs liés au groupe Lazarus, associé à la Corée du Nord.
Ce groupe est connu pour ses vols visant les banques et les plateformes de cryptomonnaies.
La campagne cible 216 serveurs non corrigés, dans les administrations, la finance, la logistique, l'aviation, l'industrie et les plateformes de paiement en ligne. Les pays visés se
trouvent surtout en Asie, au Moyen-Orient, aux États-Unis et dans l'Union européenne.
Les analyses se font lentement et discrètement, en changeant de machine au moindre blocage, pour échapper aux alertes classiques.
Nous contacter
Pourquoi la RDC est aussi concernée
Aucun pays africain ne figure dans la liste des cibles identifiées par CYFIRMA, mais cela ne protège personne. Les robots d'analyse parcourent tout Internet et s'arrêtent sur
chaque serveur vulnérable qu'ils trouvent. Selon Bitsight, près de 37 millions de systèmes accessibles en ligne font tourner PHP.
En RDC, PHP alimente une grande partie des sites d'institutions, d'ONG, d'universités, de médias et de PME, souvent sur des hébergements mutualisés rarement mis à jour.
Les plateformes de paiement en ligne et les services financiers, priorités affichées de la campagne nord-coréenne, sont particulièrement exposés. Une seule intrusion peut
suffire à voler les comptes des utilisateurs, à détourner un site ou à servir de point d'entrée vers tout le réseau d'une organisation.
Que faire maintenant ?
Mettre à jour PHP est la seule protection complète. Mettre à jour WordPress, Laravel ou une extension ne suffit pas, car le problème se trouve dans le moteur PHP installé sur le
serveur.
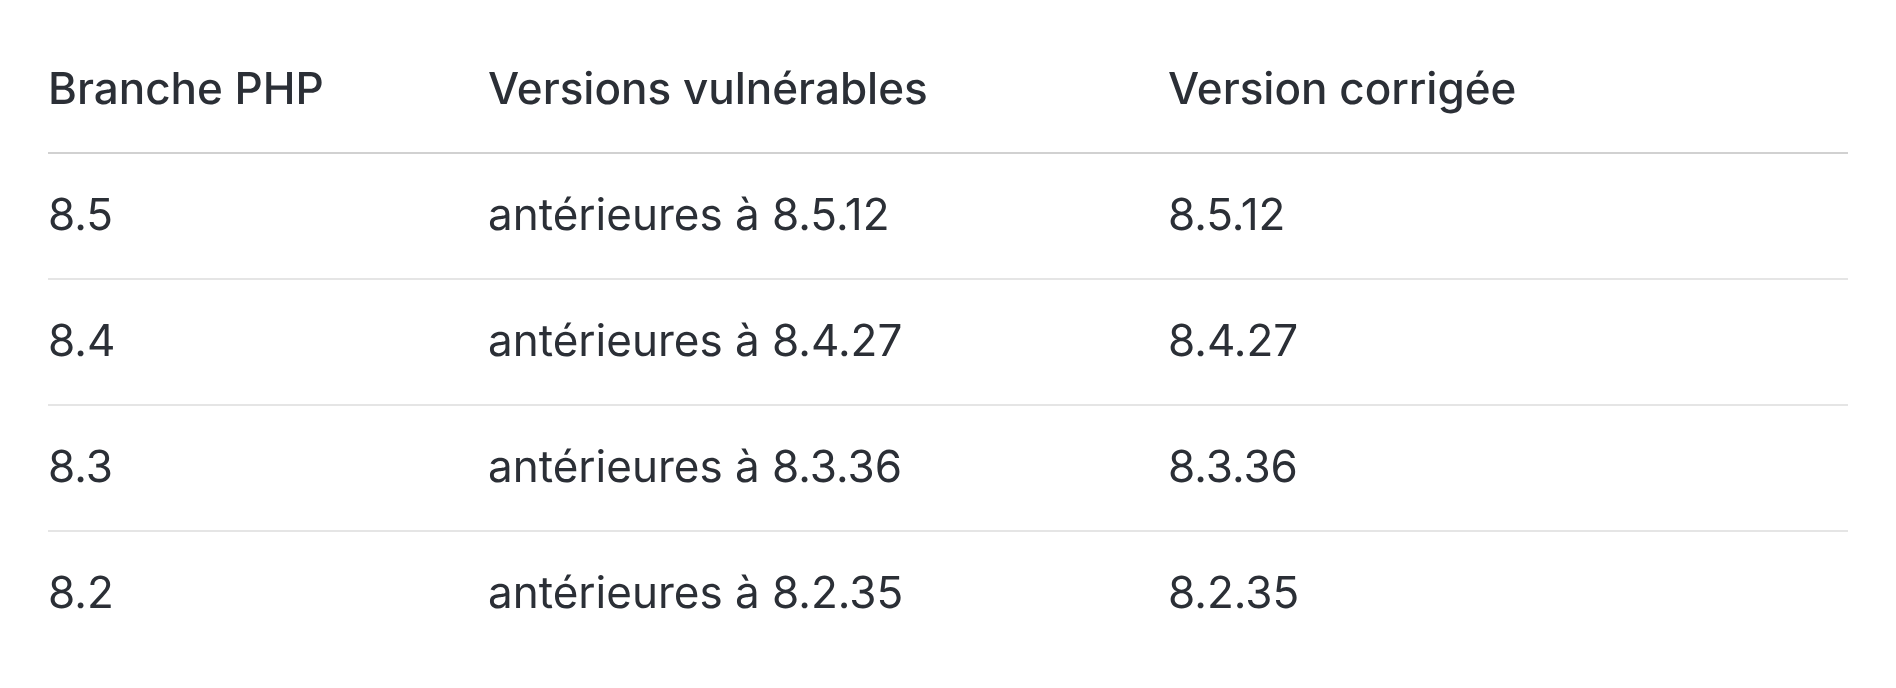
PHP 8.1 et les versions plus anciennes ne reçoivent plus de mises à jour officielles : il faut migrer vers une version maintenue.
1. Identifiez vos serveurs PHP : sites web, intranets, applications métier, portails de paiement.
2. Mettez à jour PHP, puis redémarrez Apache, PHP-FPM et tous les processus PHP. Sur un serveur Linux,
vérifiez que le paquet mentionne bien les deux CVE dans sonhistorique : le numéro de version peut sembler ancien alors que le correctif est inclus.
3. Votre site est chez un hébergeur ? Contactez-le aujourd'hui et demandez-lui une confirmation écrite que PHP a été corrigé sur votre serveur.
4. En attendant le correctif, votre équipe technique peut appliquer les mesures d'atténuation publiées par PHP.
Elles réduisent le risque mais ne le suppriment pas.
5. Surveillez les signes d'intrusion : erreurs serveur 500 répétées, erreurs de mémoire dans les journaux PHP, redémarrages inexpliqués des processus PHP.
6. En cas de doute sur une compromission, changez les mots de passe et les clés d'accès stockés sur le serveur, et réinitialisez la double authentification
des comptes administrateurs.
L'intelligence artificielle accélère tout
Cette affaire montre un tournant. Les chercheurs ont utilisé l'IA pour transformer en attaque fonctionnelle une faiblesse présente dans PHP depuis plus de dix ans,
en quelques jours au lieu de plusieurs mois. De leur côté, les attaquants semblent déjà confier une partie de leurs opérations à des agents d'IA.
Le délai entre la publication d'une faille et son exploitation se réduit : appliquer les correctifs vite n'est plus une option.
PHP2Shell rappelle qu'un site web n'est jamais « fini » : son serveur doit être entretenu comme le reste.
Dirigeants d'organisations, responsables d'ONG, entrepreneurs, posez une question simple à votre prestataire ou à votre
équipe technique cette semaine : notre version de PHP est-elle corrigée ?
autres articles
Découvrez les articles similaires
PHP2Shell : une faille critique de PHP déjà exploitée contre une administration européenne
L'Europe ouvre la voie à une interdiction des réseaux sociaux pour les enfants
Cybercriminalité en Afrique 2026 : l'intelligence artificielle industrialise la fraude, la RDC n'est pas épargnée